Domain teller24.de kaufen?
Wir ziehen mit dem Projekt
teller24.de um.
Sind Sie am Kauf der Domain
teller24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain teller24.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
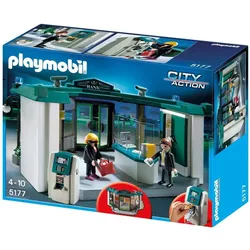
PLAYMOBIL® 5177 City Action Polizei Bank mit GeldautomatGroßer Polizeihubschrauber mit abnehmbarem LED-Suchscheinwerfer (benötigt 3 x 1,5-V-Micro-Batterien). Mit der Seilwinde können sich die Polizisten in Spezialeinsätzen abseilen. Hubschrauber bietet Platz für 3 Figuren. Die PLAYMOBIL® - Bank mit Geldautomat - 5177 gehört zur PLAYMOBIL® City Action Spielewelt. Die PLAYMOBIL®-City Bank hat viele Geldscheine und Goldbarren in ihrem Tresor gelagert. Und genau darauf hat es die kriminelle Bankräuberin abgesehen. Mit vorgehaltener Pistole taucht sie vor dem Bankschalter auf. Der Kunde, der gerade noch sein Geld am Bankautomaten abholen wollte, wird ganz bleich und versucht sich in Sicherheit zu bringen. Was wird der Bankangestellte unternehmen? Kann er die Polizei alarmieren? Und wird die Bankräuberin den Tresor knacken, bevor die Polizei auftaucht? Erlebe ein spannendes Abenteuer in PLAYMOBIL®-City! Detailreiche Spielszene mit vielen aufregenden Funktionen. Weitere Informationen: - Komplettes Bankgebäude mit Schalter und Sicherheitskameras - Spielfiguren Bankangestellter und Bankräuberin - Verriegelbarer Tresor - Mit der EC-Karte können am funktionierenden Geldautomaten Scheine abgehoben werden.300,00 €*Versand: 7,70 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie funktioniert ein Geldautomat und welche Schritte sind notwendig, um Bargeld abzuheben?
Ein Geldautomat ist ein elektronisches Gerät, das es ermöglicht, Bargeld von einem Bankkonto abzuheben. Um Bargeld abzuheben, muss man zuerst die Bankkarte in den Automaten stecken, dann die PIN eingeben und den gewünschten Betrag auswählen. Nach Bestätigung der Transaktion wird das Geld ausgegeben und die Karte zurückgegeben. **
-
Ist es ein Fehler meiner Bank, dass trotz Zahlung mit PIN kein Geld vom Konto abgebucht wurde?
Es ist möglich, dass es ein Fehler seitens der Bank gab, der dazu führte, dass kein Geld von Ihrem Konto abgebucht wurde, obwohl Sie Ihre PIN eingegeben haben. Es könnte sich um ein technisches Problem handeln, das von der Bank behoben werden muss. Es ist ratsam, sich direkt an Ihre Bank zu wenden, um das Problem zu klären und eine Lösung zu finden. **

Bei welcher Bank kann man Bargeld einzahlen?
Bei welcher Bank kann man Bargeld einzahlen? In Deutschland bieten die meisten Banken die Möglichkeit an, Bargeld auf das eigene Konto einzuzahlen. Dazu gehören beispielsweise die Sparkassen, Volksbanken, Commerzbank, Deutsche Bank und Postbank. Man kann entweder direkt am Schalter oder an einem Geldautomaten Bargeld einzahlen. Es ist jedoch ratsam, vorher die genauen Konditionen und Gebühren der jeweiligen Bank zu prüfen. Einige Banken verlangen möglicherweise Gebühren für Einzahlungen von Bargeld. **
Warum hat die Bank kein Bargeld mehr?
Es gibt verschiedene Gründe, warum eine Bank kein Bargeld mehr haben könnte. Möglicherweise haben viele Kunden gleichzeitig Bargeld abgehoben, was zu einem vorübergehenden Mangel führt. Es könnte auch sein, dass die Bank ihr Bargeldbestand reduziert hat, um Kosten zu sparen oder um die Sicherheit zu erhöhen. In einigen Fällen kann es auch vorkommen, dass eine Bank vorübergehend geschlossen ist und daher kein Bargeld verfügbar ist. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehane, Dennis: The Drop - BargeldThe Drop - Bargeld , Ein Überfall auf eine zwielichtige Bar, die Beute: Mafiageld. Die Täter sind schnell gefasst, doch wer steckt wirklich hinter dieser selbstmörderischen Aktion? Ein übereifriger Polizist, ein aufgebrachter Mafiaboss, ein psychopathischer Gangster, und plötzlich sieht der stille Barkeeper Bob Saginowski ein Geheimnis ans Licht gezerrt, das er jahrzehntelang gehütet hat. , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20141029, Produktform: Leinen, Autoren: Lehane, Dennis, Seitenzahl/Blattzahl: 224, Keyword: Krimi; Mafia; New York; Roman; Spannung; Tschetschenen; Unterwelt; Verbrechen; Verfilmung; organisierte Kriminalität; organisiertes Verbrechen, Fachschema: Irland / Roman, Erzählung~Irische Belletristik / Roman, Erzählung, Fachkategorie: Thriller / Spannung, Region: Irland, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Kriminalromane und Mystery, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Diogenes Verlag AG, Verlag: Diogenes Verlag AG, Verlag: Diogenes, Länge: 191, Breite: 123, Höhe: 22, Gewicht: 253, Produktform: Leinen, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 123388519,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
PLAYMOBIL® 5177 City Action Polizei Bank mit GeldautomatGroßer Polizeihubschrauber mit abnehmbarem LED-Suchscheinwerfer (benötigt 3 x 1,5-V-Micro-Batterien). Mit der Seilwinde können sich die Polizisten in Spezialeinsätzen abseilen. Hubschrauber bietet Platz für 3 Figuren. Die PLAYMOBIL® - Bank mit Geldautomat - 5177 gehört zur PLAYMOBIL® City Action Spielewelt. Die PLAYMOBIL®-City Bank hat viele Geldscheine und Goldbarren in ihrem Tresor gelagert. Und genau darauf hat es die kriminelle Bankräuberin abgesehen. Mit vorgehaltener Pistole taucht sie vor dem Bankschalter auf. Der Kunde, der gerade noch sein Geld am Bankautomaten abholen wollte, wird ganz bleich und versucht sich in Sicherheit zu bringen. Was wird der Bankangestellte unternehmen? Kann er die Polizei alarmieren? Und wird die Bankräuberin den Tresor knacken, bevor die Polizei auftaucht? Erlebe ein spannendes Abenteuer in PLAYMOBIL®-City! Detailreiche Spielszene mit vielen aufregenden Funktionen. Weitere Informationen: - Komplettes Bankgebäude mit Schalter und Sicherheitskameras - Spielfiguren Bankangestellter und Bankräuberin - Verriegelbarer Tresor - Mit der EC-Karte können am funktionierenden Geldautomaten Scheine abgehoben werden.300,00 €*Versand: 7,70 €Sichere Weiterleitung zum Anbieter
-
WISO Konto Online 2023Vollständige Darstellung Ihrer Konten Mit WISO Konto Online 2023 sind Sie immer bestens über die Ein- und Auszahlungen auf Ihren Girokonten, Tagesgeldkonten, Festgeldkonten, Kreditkartenkonten, Sparkonten und Wertpapierdepots informiert. Sie erhalten Auftragsvorlagen für regelmäßige Buchungen und können vergangene Buchungen durch transparente Kennzeichnung leicht nachvollziehen. Praktische Finanzanalysen Dank WISO Konto Online 2023 wissen Sie immer, wie hoch Ihr Gesamtvermögen ist. Sie erhalten nützliche Informationen darüber, wie viel Geld Ihnen im Durchschnitt pro Monat zur Verfügung steht, nachdem alle Fixkosten und Verbindlichkeiten beglichen wurden. Das Programm informiert Sie rechtzeitig über anstehende Zahlungen und minimiert so überraschende Engpässe in Ihrer individuellen Liquidität. Sicherheit im Online-Banking Bei der Übermittlung Ihrer Daten mit WISO Konto Online 2023 profitieren Sie von verschlüsselten Direktverbindungen zu den Servern Ihrer Bank. Das bedeutet, dass Trojaner und Keylogger keine Chance haben. Alle Transaktionen sind optimal geschützt. Wer braucht WISO Konto Online? WISO Konto Online ist optimal für alle, die eine günstige Lösung für sicheres Banking suchen, bei der sie nicht auf einfache und komfortable Bedienung verzichten müssen: Optimaler Schutz Ihrer Daten dank hochgradiger Verschlüsselung Verschlüsselte Direktverbindung zum Bankserver Schutz vor Trojanern und Keyloggern Komfortable und schnelle Bedienung mit Assistenten und Vorlagen Warum WISO Konto Online? Übersicht über alle Konten und Anlagen Mit WISO Konto Online verwalten Sie Girokonten, Festgeldkonten, Kreditkartenkonten, Spar- und Tagesgeldkonten. WISO Konto Online ist multibankenfähig, d. h. Sie führen Ihre Konten auch von unterschiedlichen Geldinstituten in einem Programm. WISO Konto Online zeigt alle wichtigen Informationen übersichtlich auf der Startseite an. So wissen Sie sofort wo Sie stehen - auf den Cent genau. Komfort und Schutz beim Online-Banking Mit nur einem Klick starten Sie das Online-Banking, rufen Ihre Kontoauszüge ab und führen ganz einfach Überweisungen aus. Dabei sichert WISO Konto Online Ihre elektronischen Bankgeschäfte durch Nutzung der sicheren Übertragungsprotokolle FinTS (ab Version 3.0), HBCI (ab Version 2.01 mit PIN und TAN oder mit Chipkarte) ab. Ordnung mit System Mit WISO Konto Online archivieren Sie Ihre Kontoauszüge unbegrenzt und können zu allen Buchungen weitere Informationen hinterlegen. Einzelne Buchungen suchen Sie einfach und schnell nach unterschiedlichen Kriterien über alle angelegten Konten. Systemvoraussetzungen Betriebssystem: Windows 10 Benötigter Arbeitsspeicher:: min. 2000 MB Benötigter Speicherplatz auf der Festplatte: min. 500 MB Empfohlene Bildschirmauflösung: min. 1024x76829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein Geldautomat und welche Schritte sind notwendig, um Bargeld abzuheben?
Ein Geldautomat ist ein elektronisches Gerät, das es ermöglicht, Bargeld von einem Bankkonto abzuheben. Um Bargeld abzuheben, muss man zuerst die Bankkarte in den Automaten stecken, dann die PIN eingeben und den gewünschten Betrag auswählen. Nach Bestätigung der Transaktion wird das Geld ausgegeben und die Karte zurückgegeben. **
-
Ist es ein Fehler meiner Bank, dass trotz Zahlung mit PIN kein Geld vom Konto abgebucht wurde?
Es ist möglich, dass es ein Fehler seitens der Bank gab, der dazu führte, dass kein Geld von Ihrem Konto abgebucht wurde, obwohl Sie Ihre PIN eingegeben haben. Es könnte sich um ein technisches Problem handeln, das von der Bank behoben werden muss. Es ist ratsam, sich direkt an Ihre Bank zu wenden, um das Problem zu klären und eine Lösung zu finden. **
-
Bei welcher Bank kann man Bargeld einzahlen?
Bei welcher Bank kann man Bargeld einzahlen? In Deutschland bieten die meisten Banken die Möglichkeit an, Bargeld auf das eigene Konto einzuzahlen. Dazu gehören beispielsweise die Sparkassen, Volksbanken, Commerzbank, Deutsche Bank und Postbank. Man kann entweder direkt am Schalter oder an einem Geldautomaten Bargeld einzahlen. Es ist jedoch ratsam, vorher die genauen Konditionen und Gebühren der jeweiligen Bank zu prüfen. Einige Banken verlangen möglicherweise Gebühren für Einzahlungen von Bargeld. **
-
Warum hat die Bank kein Bargeld mehr?
Es gibt verschiedene Gründe, warum eine Bank kein Bargeld mehr haben könnte. Möglicherweise haben viele Kunden gleichzeitig Bargeld abgehoben, was zu einem vorübergehenden Mangel führt. Es könnte auch sein, dass die Bank ihr Bargeldbestand reduziert hat, um Kosten zu sparen oder um die Sicherheit zu erhöhen. In einigen Fällen kann es auch vorkommen, dass eine Bank vorübergehend geschlossen ist und daher kein Bargeld verfügbar ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.